Servei · Auditoria tècnica
Auditoria de ciberseguretat: sabràs on ets feble i què arreglar primer
Avaluem en profunditat la teva infraestructura, servidors i aplicacions, posant-los a prova amb simulacions d’atac reals. Classifiquem cada vulnerabilitat pel seu impacte en el teu negoci i et lliurem un pla de remediació clar, executiu i accionable.
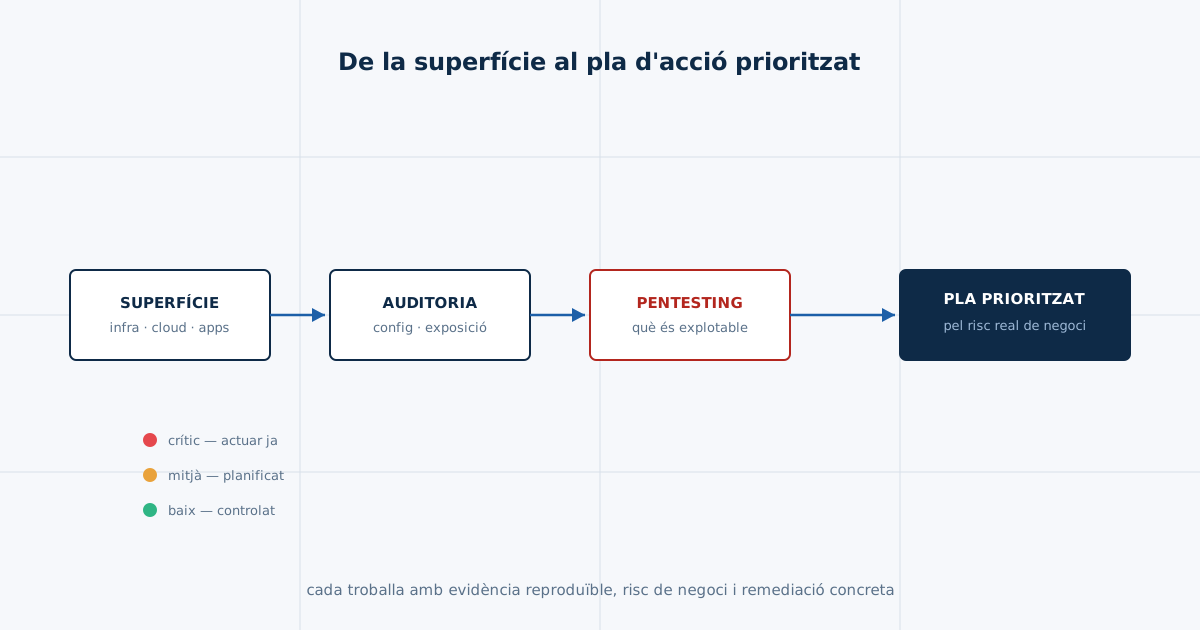
Això és el que auditem
- Infraestructura i xarxa: perímetre, segmentació, accessos remots i exposició a internet.
- Cloud i entorns M365/Workspace: configuracions, identitats, MFA, permisos i compartició d’arxius.
- Aplicacions i sistemes: versions de programari, pegats pendents i configuracions insegures per defecte.
- Còpies de seguretat i continuïtat: existència, immutabilitat, aïllament i proves de restauració.
Pentesting: quan cal posar-ho a prova
L’auditoria avalua la postura defensiva; el pentesting demostra fins on pot arribar un atacant real. Quan el context ho requereix, executem proves d’intrusió controlades sobre xarxa, aplicacions web, APIs i entorns cloud. Simulem atacs reals —molt més enllà d’un escaneig automàtic— seguint metodologies estàndard (OWASP, PTES, MITRE ATT&CK), amb un abast acordat per escrit i documentant l’impacte exacte de cada vector en el negoci.
- Pentest extern: avaluació de què pot aconseguir un atacant des d’internet contra el teu perímetre.
- Pentest intern: simulació de l’abast d’un atacant que ha aconseguit accés a la xarxa corporativa.
- Aplicacions web i APIs: proves exhaustives alineades amb OWASP (Top 10, ASVS i API Security).
- Cloud: configuracions, gestió d’identitats i camins d’escalada de privilegis a AWS, Azure o M365.
El que reps en acabar
Lliurem un informe executiu pensat per a direcció i un informe tècnic detallat per a l’equip responsable de la resolució. Cada vulnerabilitat s’acompanya d’evidències clares i reproduïbles, el càlcul del risc real per al negoci i una guia de remediació concreta pas a pas. Només hi posem el que afecta la teva activitat. Si després continues amb el vCISO, les vulnerabilitats passen a Sofia i cada correcció es torna a comprovar un cop feta.
Auditories a Catalunya i en remot a tota Espanya
Fem auditories de ciberseguretat a les quatre províncies de Catalunya —Barcelona, Girona, Tarragona i Lleida (amb forta presència a Osona i Vic)— i en remot a empreses de tot Espanya. El gruix del treball tècnic es fa en remot, i les verificacions presencials es concentren en les visites que el cas demani.
Àmbits
Tipus d’auditoria que treballem
Cada avaluació s’ajusta al teu context i sovint en combinem diverses en una sola. Aquestes són les que oferim:
Auditoria de codi (code review)
Revisió de codi font en Python, PHP, Ruby, TypeScript i JavaScript. Combinem agents d’IA d’anàlisi estàtica avançada amb la validació manual d’un auditor expert. Detectem vulnerabilitats de programació (OWASP Top 10, CWE i Code Review Guide), secrets i credencials filtrats al codi, i riscos de la cadena de subministrament en dependències de tercers (SCA). Cada resultat el revisa una persona abans d’arribar a l’informe.
Pentest d’aplicacions web i API
Proves d’intrusió en aplicacions web i APIs REST/GraphQL, dirigides per un analista expert i assistides per IA, en modalitat de caixa negra, grisa o blanca. Metodologia OWASP (WSTG, ASVS i API Security Top 10): des d’injeccions i fallades d’autenticació fins a control d’accés trencat (IDOR/BOLA) i defectes en la lògica de negoci.
Auditoria de vulnerabilitats
Identificació, anàlisi i priorització de vulnerabilitats conegudes a la teva infraestructura i serveis. L’automatització amplia l’escombrat i un analista sènior verifica cada vulnerabilitat per descartar falsos positius: versions obsoletes, CVE crítics i configuracions insegures. Ordenem per risc contextual real (CVSS ponderat amb impacte de negoci), no per volum brut.
Auditoria de reconeixement extern
Mapem exhaustivament tota la superfície d’atac pública de la teva organització (OSINT i ASM): dominis, subdominis, serveis i ports oberts, seguretat del correu (SPF, DKIM, DMARC), certificats TLS i fuites de credencials o metadades. És la visió exacta que obté un atacant abans de seleccionar un objectiu.
Auditoria cloud
Avaluació de la postura de seguretat en entorns cloud i suites de productivitat (AWS, Azure, Microsoft 365, Google Workspace). Un analista valida cada aspecte assistit per eines d’IA: identitats i permisos (IAM i mínim privilegi), MFA, emmagatzematge exposat, xifratge i polítiques de registre, d’acord amb els CIS Benchmarks.
Test de penetració intern
Simulació d’un atacant que ha aconseguit accés a la xarxa corporativa o d’un usuari intern maliciós. Sota el model d’«assumed breach», posem a prova la segmentació de xarxa, l’escalada de privilegis, els mecanismes d’Active Directory o LDAP i el moviment lateral cap als actius més crítics.
Preguntes freqüents
Quant dura una auditoria de ciberseguretat?+
Depèn de l’abast i de la mida de la infraestructura. El fixem amb tu abans de començar, per escrit, juntament amb el calendari.
L’auditoria inclou pentesting?+
Sí. L’auditoria avalua la postura global de seguretat (configuracions, processos, exposició) i, quan una vulnerabilitat o sistema ho requereix, executem pentesting per comprovar què és realment explotable. L’abast i la intensitat s’acorden prèviament per escrit.
Afecta l’operativa de la meva empresa?+
No: el gruix del treball és d’anàlisi de configuracions, arquitectura i codi. Qualsevol prova potencialment intrusiva (pentesting) es planifica amb antelació en finestres horàries controlades i amb un abast fitat.
Feu servir IA a l’auditoria?+
Sí: emprem eines avançades i agents d’IA en revisió de codi, pentest i anàlisi d’infraestructura per arribar a més superfície i amb més profunditat. L’informe i les conclusions les valida sempre un analista: la IA amplia l’abast, l’expert valida.
Una auditoria és la foto del moment en què es fa. Si vols que algú en faci el seguiment, pot continuar amb el servei de vCISO.
Demana’ns una proposta d’abast per a la teva infraestructura.
Sessió de 30 minPer videotrucada, sense instal·lar res i amb qui farà la feina.