Servicio · Auditoría técnica
Auditoría de ciberseguridad: sabrás dónde eres débil y qué arreglar primero
Evaluamos en profundidad tu infraestructura, servidores y aplicaciones, poniéndolos a prueba con simulaciones de ataque reales. Clasificamos cada vulnerabilidad por su impacto en tu negocio y te entregamos un plan de remediación claro, ejecutivo y accionable.
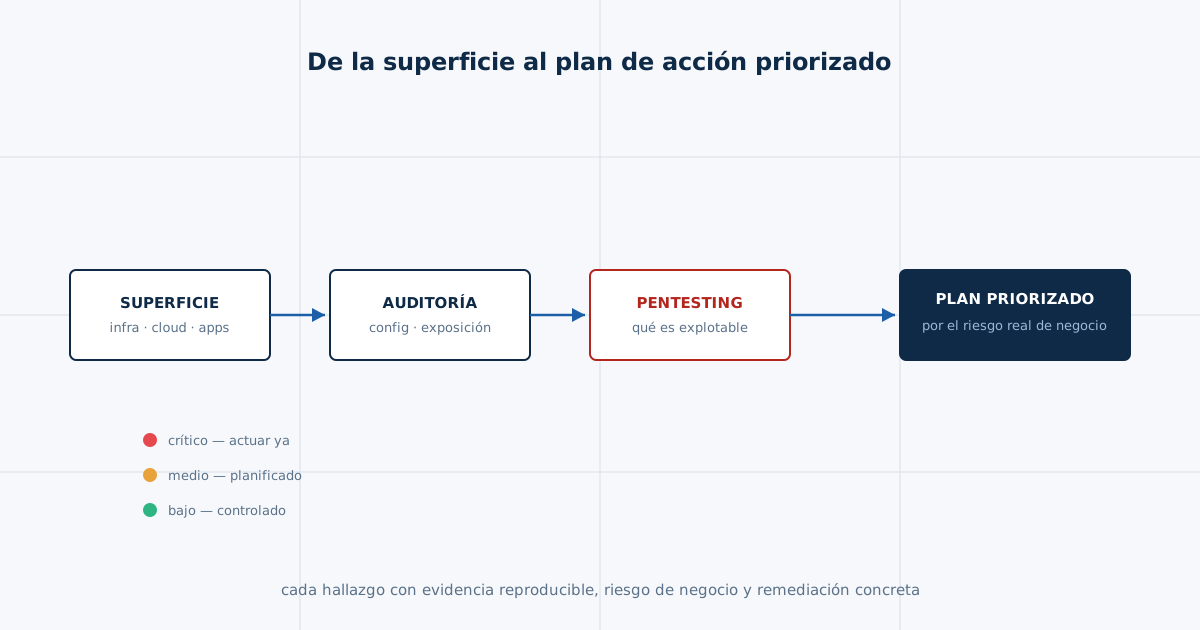
Esto es lo que auditamos
- Infraestructura y red: perímetro, segmentación, accesos remotos y exposición a internet.
- Cloud y entornos M365/Workspace: configuraciones, identidades, MFA, permisos y compartición de archivos.
- Aplicaciones y sistemas: versiones de software, parches pendientes y configuraciones inseguras por defecto.
- Copias de seguridad y continuidad: existencia, inmutabilidad, aislamiento y pruebas de restauración.
Pentesting: cuando hay que ponerlo a prueba
La auditoría evalúa la postura defensiva; el pentesting demuestra hasta dónde puede llegar un atacante real. Cuando el contexto lo requiere, ejecutamos pruebas de intrusión controladas sobre red, aplicaciones web, APIs y entornos cloud. Simulamos ataques reales —mucho más allá de un escaneo automático— siguiendo metodologías estándar (OWASP, PTES, MITRE ATT&CK), con un alcance acordado por escrito y documentando el impacto exacto de cada vector en el negocio.
- Pentest externo: evaluación de qué puede conseguir un atacante desde internet contra tu perímetro.
- Pentest interno: simulación del alcance de un atacante que ha conseguido acceso a la red corporativa.
- Aplicaciones web y APIs: pruebas exhaustivas alineadas con OWASP (Top 10, ASVS y API Security).
- Cloud: configuraciones, gestión de identidades y caminos de escalada de privilegios en AWS, Azure o M365.
Lo que recibes al terminar
Entregamos un informe ejecutivo pensado para dirección y un informe técnico detallado para el equipo responsable de la resolución. Cada vulnerabilidad se acompaña de evidencias claras y reproducibles, el cálculo del riesgo real para el negocio y una guía de remediación concreta paso a paso. Solo incluimos lo que afecta a tu actividad. Si después continúas con el vCISO, las vulnerabilidades pasan a Sofia y cada corrección se vuelve a comprobar una vez hecha.
Auditorías en Cataluña y en remoto en toda España
Hacemos auditorías de ciberseguridad en las cuatro provincias de Cataluña —Barcelona, Girona, Tarragona y Lleida (con fuerte presencia en Osona y Vic)— y en remoto para empresas de toda España. El grueso del trabajo técnico se hace en remoto, y las comprobaciones presenciales se concentran en las visitas que el caso pida.
Ámbitos
Tipos de auditoría que trabajamos
Cada evaluación se ajusta a tu contexto y a menudo combinamos varias en una sola. Estas son las que ofrecemos:
Auditoría de código (code review)
Revisión de código fuente en Python, PHP, Ruby, TypeScript y JavaScript. Combinamos agentes de IA de análisis estático avanzado con la validación manual de un auditor experto. Detectamos vulnerabilidades de programación (OWASP Top 10, CWE y Code Review Guide), secretos y credenciales filtrados en el código, y riesgos de la cadena de suministro en dependencias de terceros (SCA). Cada resultado lo revisa una persona antes de llegar al informe.
Pentest de aplicaciones web y API
Pruebas de intrusión en aplicaciones web y APIs REST/GraphQL, dirigidas por un analista experto y asistidas por IA, en modalidad de caja negra, gris o blanca. Metodología OWASP (WSTG, ASVS y API Security Top 10): desde inyecciones y fallos de autenticación hasta control de acceso roto (IDOR/BOLA) y defectos en la lógica de negocio.
Auditoría de vulnerabilidades
Identificación, análisis y priorización de vulnerabilidades conocidas en tu infraestructura y servicios. La automatización amplía el barrido y un analista sénior verifica cada vulnerabilidad para descartar falsos positivos: versiones obsoletas, CVE críticos y configuraciones inseguras. Ordenamos por riesgo contextual real (CVSS ponderado con impacto de negocio), no por volumen bruto.
Auditoría de reconocimiento externo
Mapeamos exhaustivamente toda la superficie de ataque pública de tu organización (OSINT y ASM): dominios, subdominios, servicios y puertos abiertos, seguridad del correo (SPF, DKIM, DMARC), certificados TLS y fugas de credenciales o metadatos. Es la visión exacta que obtiene un atacante antes de seleccionar un objetivo.
Auditoría cloud
Evaluación de la postura de seguridad en entornos cloud y suites de productividad (AWS, Azure, Microsoft 365, Google Workspace). Un analista valida cada aspecto asistido por herramientas de IA: identidades y permisos (IAM y mínimo privilegio), MFA, almacenamiento expuesto, cifrado y políticas de registro, conforme a los CIS Benchmarks.
Test de penetración interno
Simulación de un atacante que ha conseguido acceso a la red corporativa o de un usuario interno malicioso. Bajo el modelo de «assumed breach», ponemos a prueba la segmentación de red, la escalada de privilegios, los mecanismos de Active Directory o LDAP y el movimiento lateral hacia los activos más críticos.
Preguntas frecuentes
¿Cuánto dura una auditoría de ciberseguridad?+
Depende del alcance y del tamaño de la infraestructura. Lo fijamos contigo antes de empezar, por escrito, junto con el calendario.
¿La auditoría incluye pentesting?+
Sí. La auditoría evalúa la postura global de seguridad (configuraciones, procesos, exposición) y, cuando una vulnerabilidad o sistema lo requiere, ejecutamos pentesting para comprobar qué es realmente explotable. El alcance y la intensidad se acuerdan previamente por escrito.
¿Afecta a la operativa de mi empresa?+
No: el grueso del trabajo es de análisis de configuraciones, arquitectura y código. Cualquier prueba potencialmente intrusiva (pentesting) se planifica con antelación en ventanas horarias controladas y con un alcance acotado.
¿Usáis IA en la auditoría?+
Sí: empleamos herramientas avanzadas y agentes de IA en revisión de código, pentest y análisis de infraestructura para llegar a más superficie y con más profundidad. El informe y las conclusiones las valida siempre un analista: la IA amplía el alcance, el experto valida.
Una auditoría es la foto del momento en que se hace. Si quieres que alguien haga el seguimiento, puede continuar con el servicio de vCISO.
Pídenos una propuesta de alcance para tu infraestructura.
Sesión de 30 minPor videollamada, sin instalar nada y con quien hará el trabajo.